

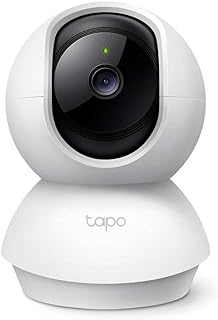


Le piratage de systèmes frigorifiques de supermarchés rappelle qu’un appareil connecté n’a pas besoin d’avoir l’air informatique pour devenir une cible. Dans une maison, les caméras de surveillance, les thermostats connectés, les enceintes connectées ou les serrures intelligentes dialoguent avec des applications, des serveurs distants et le réseau Wi-Fi du foyer. Une faille peut donc exposer des images, des habitudes de vie ou des accès, mais aussi offrir un point d’entrée vers d’autres équipements.
Le risque ne signifie pas que chaque objet sera piraté demain. Il tient plutôt à des choix de conception parfois fragiles, aux mots de passe conservés par défaut et aux appareils rarement mis à jour. Pour s’y retrouver, il faut distinguer le vol de données, la prise de contrôle d’un objet et le rebond vers le reste du réseau. Les exemples du quotidien montrent pourquoi quelques réglages simples peuvent faire une vraie différence.
Après les frigos connectés, pourquoi les appareils du quotidien attirent les pirates
Un contrôleur de température, une caméra ou une prise intelligente semble bien éloigné des activités d’un pirate. Pourtant, dès qu’un appareil se connecte à Internet, il possède souvent un logiciel, un compte utilisateur et une interface de gestion. Si l’interface est mal protégée ou si le logiciel n’est plus maintenu, elle peut devenir une porte d’accès. La mésaventure des systèmes de froid de magasins sert ainsi d’avertissement : les équipements techniques, parfois installés pour fonctionner longtemps sans intervention, ne bénéficient pas toujours des mêmes réflexes de sécurité qu’un ordinateur.
Dans une maison, le scénario est moins spectaculaire, mais il peut être très concret. Une personne malveillante pourrait chercher à consulter le flux d’une caméra, à récupérer des identifiants ou à détourner un appareil pour envoyer du trafic vers d’autres systèmes. Un objet compromis n’est pas nécessairement contrôlé pour son usage principal : une ampoule connectée peut devenir un relais discret, tandis qu’un routeur mal protégé peut aider à surveiller les appareils du foyer.
Le volume d’objets connectés rend le sujet plus pressant. Les estimations d’IoT Analytics évoquent 18,8 milliards d’appareils dans le monde à la fin de 2024 et près de 40 milliards à l’horizon 2030. Cette croissance apporte du confort, mais multiplie aussi les modèles, les applications et les mises à jour à gérer. Dans un logement où les objets proviennent de cinq fabricants, les paramètres de sécurité sont rarement réunis au même endroit.
Les particuliers sont parfois moins bien équipés que les entreprises pour repérer une activité inhabituelle. Un foyer ne dispose généralement ni d’une équipe informatique ni d’un inventaire complet de ses appareils. Il arrive qu’une caméra de l’entrée soit oubliée après son installation, ou qu’une box domotique conserve un compte administrateur créé par l’installateur. Les ressources consacrées aux cyberattaques visant les objets connectés permettent de mieux comprendre pourquoi ces détails comptent.
Le bon réflexe consiste à ne pas juger la sécurité à l’apparence de l’objet. Un petit capteur peut avoir des conséquences plus larges qu’un appareil imposant si son accès ouvre sur le réseau domestique. La question utile n’est donc pas seulement « cet appareil est-il connecté ? », mais aussi « quelles données voit-il, qui peut le piloter et que se passe-t-il s’il est compromis ? »
Caméras de surveillance, babyphones connectés et téléviseurs intelligents : des données très intimes
Les caméras de surveillance et les babyphones connectés figurent parmi les appareils qui suscitent le plus d’inquiétude, pour une raison simple : ils captent l’intérieur du logement. Une caméra mal configurée peut laisser un flux vidéo accessible à des personnes qui n’y sont pas autorisées. Un babyphone connecté ajoute parfois un microphone, une application mobile et un service distant. La protection ne dépend donc pas uniquement de l’appareil posé sur une étagère, mais de toute la chaîne entre celui-ci et le téléphone des parents.
Dans un exemple courant, une famille installe une caméra pour surveiller l’entrée et conserve le mot de passe temporaire fourni à l’achat. Si ce code est facile à deviner ou réutilisé sur d’autres services, une fuite sur un site tiers peut suffire à tenter une connexion. Le risque peut être réduit en choisissant un mot de passe unique, en activant la double authentification quand elle existe et en limitant le partage des images aux seuls comptes nécessaires. Il vaut aussi mieux désactiver l’accès distant lorsqu’il ne sert pas.
Les téléviseurs intelligents et les assistants vocaux méritent la même attention, même si leurs usages paraissent plus anodins. Les téléviseurs peuvent être liés à plusieurs comptes, enregistrer des préférences de visionnage et intégrer un microphone. Les enceintes connectées, elles, attendent parfois un mot d’activation et transmettent des requêtes au service du fabricant. Une faille ne donne pas automatiquement accès à toute conversation, mais la présence d’un micro connecté invite à vérifier les réglages d’historique, les autorisations et les options de suppression des enregistrements.
Ces équipements sont souvent administrés depuis une plateforme centrale. C’est pratique : une seule application peut piloter plusieurs appareils. Mais une faille dans le compte cloud ou dans le service du fabricant peut toucher plusieurs objets à la fois. Des recherches publiées sur des appareils connectés de grandes marques ont montré que la sécurité d’une plateforme de gestion peut peser autant que celle de chaque appareil individuel. L’enjeu n’est donc pas uniquement de verrouiller le matériel : il faut aussi protéger le compte auquel il est rattaché.
Dans une maison où la caméra du salon, le téléviseur et l’enceinte partagent le même réseau, une séparation entre les appareils domotiques et les ordinateurs personnels apporte une protection supplémentaire. Certains routeurs permettent de créer un réseau invité destiné aux objets connectés. Si un appareil présente une faiblesse, cette cloison limite ses possibilités d’accès aux documents, aux téléphones et aux autres équipements du foyer. Un réglage discret, mais précieux quand une maison accueille toujours plus de capteurs.
Thermostats connectés, serrures intelligentes et ampoules : quand la faille touche le confort et l’accès
Les thermostats connectés, les systèmes de chauffage et les pompes à chaleur ont d’abord été conçus pour améliorer le confort et piloter la consommation. Ils permettent de baisser la température pendant une absence et de retrouver une maison agréable avant le retour des occupants. Bien configurés, ils peuvent aider à éviter de chauffer inutilement des pièces vides. Mais leur accès à distance doit être protégé : un compte compromis peut permettre de modifier les réglages, de perturber le confort ou de provoquer une dépense énergétique évitable.
Imaginez un logement équipé d’un thermostat pilotable depuis un téléphone. Le propriétaire a gardé le même mot de passe pour l’application et pour une ancienne boutique en ligne dont la base de données a été exposée. Un attaquant peut tenter de réutiliser ces identifiants. Même sans prendre le contrôle du système de chauffage, il peut chercher à s’introduire dans le compte cloud ou à provoquer des changements répétés. La parade commence par un mot de passe dédié et des alertes de connexion activées lorsque le fabricant les propose.
Les serrures intelligentes soulèvent un enjeu plus sensible encore : elles commandent un accès physique. Une faille ne signifie pas qu’un intrus peut forcément ouvrir la porte à distance, car les modèles et leurs protections varient beaucoup. Il reste prudent de vérifier si la serrure conserve une clé mécanique, comment les accès temporaires sont révoqués et si l’application avertit le propriétaire lors d’un déverrouillage. Pour un logement loué, les codes des anciens occupants doivent être supprimés dès la fin du séjour.
Les ampoules connectées paraissent moins critiques. Pourtant, elles peuvent révéler les habitudes d’un foyer : horaires d’allumage, pièces occupées et absences prolongées. Si elles sont pilotées par une passerelle ou une plateforme domotique, elles dépendent aussi de la sécurité de ce point central. Une lumière qui s’allume seule ne prouve pas un piratage — un automatisme oublié ou une commande vocale mal interprétée peut produire le même effet — mais un comportement inhabituel mérite de faire vérifier l’historique de l’application et les comptes associés.
Dans une maison bien réglée, sécurité et économies d’énergie vont souvent de pair. Des horaires de chauffage cohérents, des détecteurs correctement configurés et des automatismes limités aux besoins réels évitent les commandes inutiles. Les conseils pour choisir des objets connectés adaptés à la maison gagnent à être complétés par un examen de la durée du support logiciel, de la fréquence des mises à jour et des options d’accès distant. Le confort reste un progrès lorsqu’il n’oblige pas à laisser une porte numérique grande ouverte.
Montres connectées et robots aspirateurs : les objets discrets qui connaissent vos habitudes
Les montres connectées recueillent des données qui touchent à la santé et au rythme de vie : activité physique, sommeil, fréquence cardiaque ou localisation, selon le modèle et les réglages. Une partie de ces informations est conservée dans une application ou un compte en ligne. Leur exposition peut nourrir des tentatives d’hameçonnage plus crédibles, surtout si des données personnelles sont croisées avec d’autres informations récupérées ailleurs. Il est utile de vérifier les autorisations accordées à l’application et de désactiver la collecte qui ne sert pas à l’usage recherché.
La balance connectée illustre le même problème. Un poids ou une évolution corporelle ne constitue pas un simple chiffre anodin pour tout le monde. Ces données peuvent être sensibles, et leur partage avec des services tiers mérite d’être compris avant d’accepter les conditions d’utilisation. Le risque le plus fréquent n’est pas forcément une prise de contrôle spectaculaire de l’objet : la collecte, la fuite ou la revente d’informations personnelles peut déjà faciliter des arnaques ciblées.
Les robots aspirateurs ajoutent une dimension étonnante. Certains modèles cartographient les pièces pour optimiser leur trajet, mémorisent les obstacles et se pilotent depuis une application. Une carte détaillée peut donner des indications sur l’agencement du domicile. L’accès à distance, s’il est mal protégé, expose donc davantage qu’un simple bouton marche-arrêt. Dans un appartement, mieux vaut examiner les options de stockage des cartes, les droits de partage et la possibilité de supprimer les plans lorsque l’appareil est cédé ou réinitialisé.
Les assistants vocaux et les objets de suivi peuvent également être associés à des services tiers, des comptes familiaux ou des applications de santé. Chaque liaison supplémentaire complique la maîtrise des données. Pour illustrer le quotidien, prenons Lina, qui utilise une montre pour ses sorties, un robot aspirateur piloté sur téléphone et une enceinte dans la cuisine. Aucun appareil ne paraît dangereux isolément ; l’accumulation d’informations sur ses horaires, ses déplacements et son logement crée pourtant un portrait précis de ses habitudes.
Un objet vulnérable peut aussi servir de relais vers le réseau domestique. Si un pirate installe un code malveillant sur un appareil, il peut chercher à repérer d’autres équipements accessibles depuis le même réseau. Cela ne signifie pas qu’une montre piratée ouvre automatiquement tous les ordinateurs, mais une configuration trop permissive facilite les déplacements d’un appareil à l’autre. Les contrôles menés sur des plateformes domotiques, y compris chez des fabricants majeurs, soulignent le rôle des comptes centraux et des interfaces de gestion.
Le principe à retenir est celui de la minimisation : ne collecter que ce qui apporte une vraie utilité, ne partager les données qu’avec des services nécessaires et supprimer les appareils inutilisés de son compte. La maison connectée devient plus agréable quand chaque objet connaît uniquement ce dont il a besoin, et pas toute la vie de ses occupants.
Comment protéger les appareils connectés sans renoncer à la domotique
La première protection commence au moment de l’installation. Un mot de passe administrateur unique remplace immédiatement les identifiants d’origine, et la double authentification doit être activée lorsqu’elle est disponible. Il faut ensuite vérifier que le routeur et les appareils disposent des dernières mises à jour. Certains modèles installent les correctifs automatiquement ; d’autres réclament une action dans l’application, ce qui explique pourquoi un appareil laissé plusieurs années sans vérification devient plus vulnérable.
Une routine simple évite de transformer la sécurité en corvée. Deux ou trois fois par an, le foyer peut ouvrir les applications domotiques, contrôler les appareils associés au compte et retirer ceux qui ne sont plus utilisés. Une caméra remplacée, une ampoule donnée ou une serrure installée par un ancien locataire ne doit pas rester reliée à un compte partagé. Les notifications de connexion et l’historique des accès aident à repérer une activité inhabituelle sans devoir surveiller constamment chaque écran.
Le réseau Wi-Fi mérite une attention particulière. Il faut remplacer le mot de passe fourni par défaut, utiliser le chiffrement récent proposé par le routeur et désactiver les fonctions d’administration accessibles depuis Internet si elles ne sont pas nécessaires. Un réseau invité ou un réseau séparé pour les objets connectés réduit les risques de propagation vers les ordinateurs et les téléphones. Pour piloter une installation à distance, une application officielle correctement protégée est préférable à l’ouverture improvisée de ports sur le routeur.
Avant l’achat, la fiche technique ne suffit pas. Il est pertinent de rechercher combien de temps le fabricant prévoit de fournir des mises à jour, comment contacter son assistance et si l’appareil fonctionne encore lorsque le service cloud ferme. Des conseils sur les innovations en matière d’objets connectés peuvent aider à comparer les fonctions, mais la simplicité de la politique de sécurité compte autant que les automatismes séduisants. Un produit moins spectaculaire, mais régulièrement maintenu, peut être un meilleur choix pour un logement durable.
Les professionnels de la domotique ont aussi un rôle concret. Lorsqu’un installateur configure une caméra, un thermostat ou une passerelle, il peut remettre au propriétaire les accès d’administration, expliquer les mises à jour et s’assurer que les interfaces de gestion ne sont pas exposées sans raison. Dans les commerces et les bâtiments, les équipes techniques doivent inventorier les automates, les systèmes de climatisation et les équipements de contrôle d’accès, puis coordonner leur maintenance avec des spécialistes informatiques.
Enfin, il faut garder une juste mesure : connecter sa maison ne revient pas à inviter automatiquement un pirate, et renoncer à toute technologie n’est pas nécessaire. Une installation entretenue, des accès limités et des choix réfléchis préservent le confort tout en réduisant les occasions d’intrusion. La sécurité la plus efficace est celle qui s’intègre aux habitudes du foyer, plutôt que celle qu’on remet toujours à plus tard.
Installateur domotique passionné de 30 ans, je me spécialise dans la création de solutions intelligentes pour faciliter votre quotidien. Mon expérience me permet de vous accompagner dans vos projets de modernisation de votre habitat.